Web sitesi güvenliği açısından bir site; yazılımı güncel tutulduğu, trafiği HTTPS ile şifrelendiği, yönetici girişleri iki aşamalı doğrulamayla korunduğu ve düzenli yedeği alındığı ölçüde güvendedir. Web sitesi güvenliği, sitenin kodunu, sunucusunu ve ziyaretçi verilerini yetkisiz erişime, zararlı yazılıma ve veri sızıntısına karşı koruyan teknik ve idari önlemlerin bütünüdür.
Bu önlemlerden biri eksik kaldığında oluşan riskin bedeli her yıl büyüyor. IBM’in Temmuz 2026’da yayımladığı Cost of a Data Breach raporuna göre bir veri ihlalinin küresel ortalama maliyeti, bir önceki yıla göre %12 artarak 4,99 milyon dolara ulaştı ve raporun tarihindeki en yüksek seviyeye çıktı. Verizon’un 2026 Veri İhlali Araştırmaları Raporu (DBIR) ise ihlallerin %31’inin yazılım açıklarının istismarıyla başladığını ve bu giriş yolunun, raporun 19 yıllık tarihinde ilk kez çalınan şifrelerin önüne geçtiğini gösteriyor.
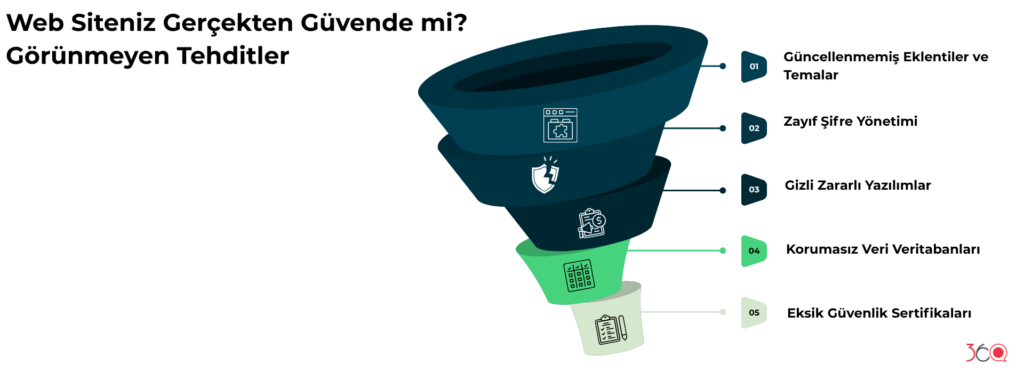
Bir sitenin dışarıdan sorunsuz görünmesi güvende olduğu anlamına gelmez. Bu beş risk çoğu zaman sessizce çalışır.
Kısaca: Web sitesi güvenliği bir kez kurulup unutulan bir özellik değil; güncelleme, şifreleme, erişim kontrolü ve yedeklemeden oluşan sürekli bir süreçtir. Bir ihlalin bedeli teknik onarımla sınırlı kalmaz: KVKK kapsamında 72 saatlik bildirim yükümlülüğü, Google’da uyarı etiketi ve müşteri güveninin kaybı çoğu zaman aynı anda gelir. Bu yüzden güvenlik, marka itibarını korumanın teknik temelidir.
Web Siteniz Gerçekten Güvende mi? Görünmeyen Tehditler Nelerdir?
Bir web sitesinin iyi tasarlanmış olması ve sorunsuz açılması, güvende olduğu anlamına gelmez; tehditlerin çoğu arka planda, site sahibi fark etmeden çalışır. Dışarıdan her şey yolunda görünürken bir eklentideki açık, zayıf bir yönetici şifresi ya da koda gizlenmiş bir betik, müşteri verilerini aylarca dışarı taşıyabilir.
Saldırganlar yalnızca büyük holdingleri ya da küresel şirketleri hedef almaz. Güncelleme ve izleme süreçleri zayıf olan küçük ve orta ölçekli işletmelerin siteleri, internet genelini tarayan otomatik araçlarla kolayca bulunur. Sisteme sızan saldırgan genellikle kendini belli etmez; arka planda müşteri bilgilerini, ödeme verilerini veya kurumsal yazışmaları toplamaya başlar.
Bir web sitesini tehdit eden başlıca görünmeyen riskler şunlardır:
Güncellenmemiş eklentiler ve temalar: Sitede kullanılan tek bir eklentinin eski sürümde kalması, bilinen bir açık üzerinden içeri girilmesi için yeterli olabilir.
Zayıf şifre yönetimi: Kolay tahmin edilen yönetici şifreleri, otomatik şifre deneme (brute force) araçlarıyla kısa sürede kırılabilir.
Gizli zararlı yazılımlar: Sitenin koduna yerleştirilen betikler, ziyaretçileri habersizce başka sitelere yönlendirebilir veya formlara girilen bilgileri kopyalayabilir.
Korumasız veritabanları: Müşterilerin bıraktığı ad, e-posta ve telefon gibi bilgilerin şifrelenmeden saklanması, olası bir sızıntının etkisini büyütür.
Eksik güvenlik sertifikaları: SSL/TLS sertifikası olmayan bir sitede ziyaretçi ile sunucu arasındaki veri şifrelenmez ve üçüncü kişilerce izlenebilir.
Aşağıdaki tablo, bu tehditlerin nasıl işlediğini, markaya etkisini ve temel önlemi bir arada gösterir:
Tehdit
Nasıl işler?
Markaya etkisi
Temel önlem
Güncellenmemiş eklenti ve tema
Bilinen açıklar otomatik araçlarla taranır ve istismar edilir
Sitenin ele geçirilmesi, spam sayfalar
Düzenli güncelleme, kullanılmayan eklentileri kaldırma
Zayıf şifre
Otomatik denemelerle yönetici paneline erişilir
Yetkisiz içerik değişikliği, veri hırsızlığı
Güçlü şifre ve iki aşamalı doğrulama
Gizli zararlı yazılım
Ziyaretçiyi yönlendirir veya form verisini kopyalar
Google uyarı etiketi, müşteri mağduriyeti
Düzenli zararlı yazılım taraması, dosya bütünlüğü kontrolü
Korumasız veritabanı
Şifrelenmemiş kişisel veriler toplu hâlde kopyalanır
KVKK bildirimi, idari para cezası
Veri şifreleme, en az yetki ilkesi
Eksik SSL/TLS
Veri trafiği şifresiz taşınır
Tarayıcıda “Güvenli değil” uyarısı
HTTPS’e geçiş ve HSTS
Şirketler çoğu zaman “Bizim sitemizde çalınmaya değer ne var ki?” diye düşünür. Oysa saldırgan için ziyaretçilerin ad-soyad bilgileri, e-posta adresleri, telefon numaraları, hatta yorum formlarına bırakılan veriler bile değerlidir; bu bilgiler kimlik avı (phishing) kampanyalarında kullanılabilir veya yasa dışı pazarlarda satılabilir. Ele geçirilen bir site, ziyaretçilere zararlı yazılım bulaştırmak ya da sahte site dolandırıcılığı düzenlemek için araç olarak da kullanılabilir. Bu durumda siteniz yalnızca veri kaybetmez, sadık müşterilerinize zarar veren bir tehdit kaynağına dönüşür.
Bu nedenle güvenlik, site yayına alındıktan sonra kapanan bir iş değil, her gün izlenmesi gereken bir süreçtir. Kendinize sormanız gereken soru şudur: Web siteniz gerçekten güvende mi, yoksa yalnızca öyle olduğunu mu umuyorsunuz?
Bir Veri İhlali Yaşandığında Arka Planda Neler Olur?
Bir veri ihlali çoğu zaman sessiz ilerler: saldırgan sisteme girdikten sonra site sahibinin durumu fark etmesi haftalar, hatta aylar sürebilir. Bu sürede dijital varlıklar adım adım ele geçirilir ve gecikme uzadıkça hasar büyür.
Tipik bir veri sızıntısı şu aşamalardan geçer:
Sessizce içeri sızma ve keşif: Saldırgan bulduğu bir açıktan sisteme girer. Bu aşamada hiçbir şeye dokunmaz; amacı sistemin yapısını haritalamak ve değerli verilerin nerede saklandığını tespit etmektir.
Yetki yükseltme: Standart bir kullanıcı gibi içeri giren saldırgan, sistemdeki başka açıkları kullanarak yönetici yetkilerine ulaşır ve tüm verilere erişim kazanır.
Verilerin kopyalanması ve dışarı aktarılması: Müşteri bilgileri, kullanıcı şifreleri, ödeme geçmişi veya ticari sırlar sessizce kopyalanır ve saldırganın sunucularına taşınır.
Arka kapı (backdoor) bırakma: Sisteme ileride yeniden girebilmek için yazılımın içine gizli erişim noktaları yerleştirilir. Ana açık kapatılsa bile saldırgan bu yolla geri dönebilir.
İzlerin silinmesi: Sistem kayıtları (log dosyaları) temizlenir veya değiştirilir; böylece saldırının ne zaman ve nasıl gerçekleştiğini tespit etmek zorlaşır.
Durum fark edildiğinde veriler çoğu zaman çoktan üçüncü kişilerin eline geçmiş olur. Bu noktadan sonra sorun teknik bir arıza olmaktan çıkar; müşteri tepkileri, yasal bildirim süreçleri ve kaybın boyutunu belirleme çabası aynı anda başlar. Saldırı yalnızca veri hırsızlığıyla da kalmayabilir: Verizon’un 2026 raporuna göre ihlallerin %48’inde fidye yazılımı yer alıyor; yani pek çok saldırı sistemleri kilitleyerek operasyonu da durduruyor.
KVKK’ya Göre Veri İhlalinde Şirketin Yasal Yükümlülükleri Nelerdir?
6698 sayılı Kişisel Verilerin Korunması Kanunu’nun 12. maddesinin 5. fıkrasına göre, işlenen kişisel veriler kanuni olmayan yollarla başkaları tarafından elde edildiğinde veri sorumlusu bu durumu en kısa sürede ilgili kişilere ve Kişisel Verileri Koruma Kurulu’na bildirmek zorundadır. Kurul, 24.01.2019 tarihli ve 2019/10 sayılı kararıyla bu “en kısa süre” ifadesini 72 saat olarak yorumlamıştır.
Kurul kararına göre bir ihlal fark edildiğinde veri sorumlusunun yükümlülükleri şunlardır:
Kurula bildirim: İhlal öğrenildiği tarihten itibaren gecikmeksizin ve en geç 72 saat içinde, Kurumun veri ihlali bildirim formuyla yapılır. Haklı bir gerekçeyle 72 saat aşılırsa, gecikmenin nedenleri de bildirimle birlikte açıklanır.
İlgili kişilere bildirim: İhlalden etkilenen kişiler belirlendikten sonra makul olan en kısa süre içinde yapılır; kişilere doğrudan ulaşılabiliyorsa doğrudan, ulaşılamıyorsa veri sorumlusunun internet sitesi gibi uygun yöntemlerle.
Kayıt tutma: İhlale ilişkin bilgiler, etkileri ve alınan önlemler kayıt altına alınır ve Kurulun incelemesine hazır tutulur.
Veri ihlali müdahale planı: İhlal anında kime raporlama yapılacağını ve bildirimlerden kimin sorumlu olduğunu belirleyen bir plan hazırlanır ve belirli aralıklarla gözden geçirilir.
Kanun, Kurula gerekmesi hâlinde ihlali kendi internet sitesinde veya uygun göreceği başka bir yöntemle ilan etme yetkisi de verir. Bu, bir veri ihlalinin marka adıyla kamuoyuna duyurulabileceği anlamına gelir. Veri güvenliği yükümlülüklerine aykırılık ise Kanun’un 18. maddesi kapsamında idari para cezası gerektirir; yeniden değerleme oranıyla güncellenen tutarlara göre bu ceza 2026 yılında 256.357 TL ile 17.092.242 TL arasındadır. Pek çok marka için en ağır bedel, cezanın kendisinden çok ihlalin kamuoyunda duyulmasıdır.
Veri ihlali, marka itibarını müşterinin “bu firma verilerimi koruyamadı” algısı üzerinden zedeler: teknik bir zafiyet, kamuoyunun gözünde “sorumsuz” ve “güvenilmez” bir marka imajına dönüşür. Sunucu onarımı, hukuki danışmanlık ve idari cezalar bütçeye yazılabilir; ancak bilançoda görünmeyen ve bir kez kaybedildiğinde geri kazanılması en zor olan değer, yıllar içinde inşa edilen güven algısıdır.
Bir veri sızıntısının ardından itibar kaybı genellikle şu biçimlerde ortaya çıkar:
Müşteri sadakatinin kopması: Kişisel verilerinin korunmadığını düşünen müşteri alışverişi bırakır ve rakibe geçmek için güçlü bir gerekçe edinir. Yıllarca emek verilen marka sadakati tek bir haberle sorgulanır hâle gelir.
Sosyal medyada büyüyen kriz: Mağdur olan kullanıcılar şikâyetlerini sosyal medyada paylaşır; marka adı, arama motorlarında kriz haberleriyle yan yana görünmeye başlar.
Kulaktan kulağa yayılan olumsuz algı: Olumsuz deneyim mevcut müşterilerle sınırlı kalmaz; çevreye aktarılan güvensizlik, yeni müşteri kazanma ihtimalini de düşürür.
İş ortakları ve yatırımcıların güven kaybı: Güvenlik altyapısı zayıf bir şirketle çalışmak, diğer işletmeler için de risk demektir. Ortaklar sözleşmeleri gözden geçirebilir, yatırımcılar desteğini geri çekebilir.
Sektörel konumun zayıflaması: “Güvenilir oyuncu” iddiası boşa çıkar ve rakipler bu durumu kendi iletişimlerinde avantaja çevirebilir.
Finansal kayıplar zamanla telafi edilebilir; insanların markaya olan güvenini yeniden kazanmak ise çok daha uzun sürer. Müşterinin zihnine yerleşen “Bu site güvenli değil” algısını silmek, yeni bir web sitesi kurmaktan daha zordur. Bu yüzden veri güvenliği yalnızca bilgi işlem ekibinin değil, yönetimin ve pazarlama ekibinin de gündeminde olmalıdır.
Müşteri Güvenini Kaybetmenin Şirketlere Gerçek Maliyeti Nedir?
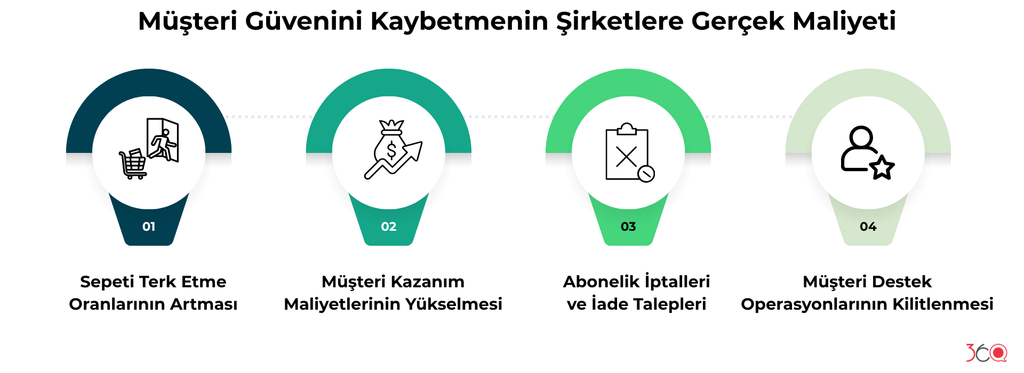
Müşteri güvenini kaybetmenin gerçek maliyeti; terk edilen sepetler, artan müşteri kazanım maliyetleri, iptal ve iade talepleri ile destek operasyonlarındaki yük olarak doğrudan ciroya yansır. Kişisel bilgilerinin, adreslerinin veya ödeme kartı verilerinin tehlikede olduğunu hisseden kullanıcı, ürünü ne kadar beğenirse beğensin alternatif bir markaya yönelir. Ürün özellikleri ve fiyatlar rakiplerle benzeşebilir; güvenilirlik ise kolay ikame edilemez. Giden bir müşteriyi geri kazanmak da çoğu zaman yeni bir müşteri kazanmaktan daha fazla çaba, bütçe ve zaman ister.
Güven kaybının finansal tablolara yansıyan başlıca maliyetleri şunlardır:
Sepeti terk etme oranlarının artması: Ödeme adımına gelen kullanıcı, en küçük güvenlik şüphesinde ya da markayla ilgili duyduğu bir ihlal haberinin etkisiyle kart bilgilerini girmekten vazgeçer ve işlemi yarıda bırakır.
Müşteri kazanım maliyetlerinin yükselmesi: İtibar zedelendiğinde reklam yatırımlarının verimi düşer. Dönüşüm oranı azaldıkça aynı sayıda müşteriyi kazanmak için daha fazla bütçe harcamak gerekir.
Abonelik iptalleri ve iade talepleri: Mevcut müşteriler kendilerini korumak için aboneliklerini iptal eder; henüz teslim edilmemiş siparişlerde toplu iade talepleri gelir.
Destek operasyonlarının kilitlenmesi: Hesabının durumunu soran veya verilerinin silinmesini talep eden kullanıcıların aynı anda canlı desteğe, e-postaya ve çağrı merkezine yönelmesi operasyonel maliyeti artırır ve iletişim kanallarını tıkar.
Güvenlik İhlali SEO’yu ve Google Sıralamalarını Nasıl Etkiler?
Güvenlik ihlali, Google’ın sitenizi arama sonuçlarında uyarı etiketiyle göstermesine ve tarayıcıda ziyaretçiyi bir uyarı sayfasıyla karşılamasına yol açarak organik trafiği doğrudan düşürür. Google, Search Console’daki Güvenlik Sorunları raporunda bu sorunları üç grupta toplar: saldırıya uğramış içerik, kötü amaçlı veya istenmeyen yazılım ve sosyal mühendislik.
Arama motorları açısından bir güvenlik ihlalinin başlıca sonuçları şunlardır:
Arama sonuçlarında uyarı etiketi: Google, bir saldırganın sayfaları değiştirdiğini veya siteye spam sayfalar eklediğini düşündüğünde sonuçta “Bu site saldırıya uğramış olabilir” uyarısını gösterir. Bu bildirim, site sahibi gerekli adımları atana kadar kaldırılmaz; Google da kullanıcılara uyarı kalkana kadar siteyi ziyaret etmemelerini önerir.
Tarayıcıda uyarı sayfası: Zararlı yazılım veya kimlik avı içeriği tespit edilen sayfalarda ziyaretçi, siteye girmeden önce tam sayfa bir uyarıyla karşılaşabilir.
Sıralama ve trafik kaybı: Saldırganların eklediği spam sayfalar ve gizli yönlendirmeler sitenin kalite sinyallerini bozar; SERP’te yıllarca emek verilerek kazanılan pozisyonlar zayıflar. E-ticaret siteleri ve hizmet firmaları için bu, doğrudan satış kaybı demektir.
Uzun toparlanma süresi: Site temizlendikten sonra Search Console üzerinden inceleme talep edilir. Google’a göre bu incelemelerin çoğu birkaç gün ile birkaç hafta arasında sürer; bu süre boyunca uyarı görünmeye devam eder.
Geri bağlantı ve otorite kaybı: Saygın siteler güvenlik riski taşıyan bir sayfaya bağlantı vermekten kaçınır. Mevcut geri bağlantıların kaldırılması, alan adının yıllar içinde biriktirdiği otoriteyi zayıflatır.
Tersi de geçerlidir: Google güvenliği olumlu bir sinyal olarak da değerlendirir. Google, Ağustos 2014’te HTTPS’i sıralama sinyali olarak kullanmaya başladığını duyurmuş ve bu sinyalin o dönemde küresel sorguların %1’inden azını etkileyen hafif bir sinyal olduğunu belirtmişti. Bugün HTTPS bir sıralama avantajından çok, güvenilir bir sitenin asgari şartıdır. HTTPS yapılandırması, yönlendirmeler, güvenlik başlıkları ve tarama sağlığı birlikte ele alındığında teknik SEO çalışmasının ayrılmaz bir parçası hâline gelir.
Web Sitenizi Korumak İçin Hangi Güvenlik Adımlarını Atmalısınız?
Web sitenizi korumanın temeli; HTTPS, düzenli güncelleme, güçlü kimlik doğrulama, güvenlik duvarı ve yedeklemeden oluşan katmanlı bir yapıdır. Bu adımların çoğu büyük bütçe gerektirmez; önemli olan, tek seferlik bir iş olarak değil düzenli bir rutin olarak uygulanmalarıdır.
SSL/TLS sertifikasıyla HTTPS kullanın: Ziyaretçi ile sunucu arasındaki tüm trafiği şifreleyin; kart, şifre ve iletişim bilgilerinin üçüncü kişilerce izlenmesini önleyin. HTTP adreslerini kalıcı olarak HTTPS’e yönlendirin.
Yazılım ve eklentileri güncel tutun: İçerik yönetim sistemini, temaları ve eklentileri en güncel sürümde tutun; kullanılmayanları kaldırın. Verizon’un 2026 raporunda yazılım açıklarının en yaygın ihlal başlangıç noktası olması, bu adımın önemini gösteriyor.
İki aşamalı doğrulama (2FA) ekleyin: Yönetici paneline girişi yalnızca şifreye bağlı bırakmayın; doğrulama uygulaması veya tek kullanımlık kod gibi ikinci bir katmanı zorunlu kılın.
Web uygulama güvenlik duvarı (WAF) kullanın: Şüpheli trafiği, bot saldırılarını ve yetkisiz giriş denemelerini sunucuya ulaşmadan engelleyen bir katman kurun.
Düzenli ve otomatik yedek alın: Yedekleri sitenin bulunduğu sunucudan ayrı bir ortamda saklayın ve geri yüklemeyi belirli aralıklarla test edin; böylece bir saldırı sonrasında siteyi son temiz hâline hızla döndürebilirsiniz.
Erişim yetkilerini ve entegrasyonları denetleyin: Verizon’un 2026 raporuna göre üçüncü tarafların karıştığı ihlaller bir yılda %60 arttı. Ödeme, CRM ve kargo gibi özel web yazılım entegrasyonlarında API anahtarlarını ve kullanıcı yetkilerini en az yetki ilkesine göre sınırlandırın.
Site sağlığını sürekli izleyin: Search Console’daki Güvenlik Sorunları raporunu ve sunucu kayıtlarını düzenli kontrol edin. Teknik SEO rehberimizde hız ve performans için anlattığımız periyodik denetim mantığı, güvenlik için de geçerlidir.
Siber Güvenlik Krizinde İletişim ve İtibar Nasıl Yönetilir?
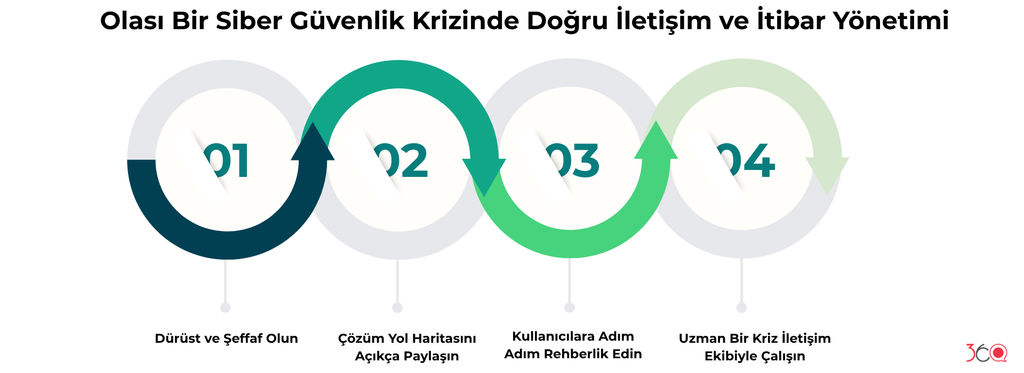
Bir siber güvenlik krizinde itibarı korumanın yolu, ihlali gizlemek yerine hızlı, dürüst ve çözüm odaklı iletişim kurmaktır. Olayı küçümsemek ya da saklamaya çalışmak krizi büyütür; KVKK’nın bildirim yükümlülüğü düşünüldüğünde gizleme yolu hukuken de kapalıdır. Süreci soğukkanlı ve şeffaf yönetmek ise uzun vadeli hasarı sınırlar.
Kriz anında izlenmesi gereken temel iletişim adımları şunlardır:
Dürüst ve şeffaf olun: İhlali gizlemeye veya sorumluluktan kaçmaya çalışmak, kullanıcıların şüphesini ve öfkesini artırır. Etkilenen kullanıcıları, iş ortaklarını ve kamuoyunu gecikmeden, açık bir dille bilgilendirin.
Çözüm yol haritasını açıkça paylaşın: Sorunun kaynağını tespit ettiğinizi, durumun kontrol altına alındığını ve tekrarlanmaması için hangi teknik adımları attığınızı somut biçimde anlatın.
Kullanıcılara adım adım rehberlik edin: Şifre değişikliği, hesap güvenliği kontrolü veya kart iptali gibi kullanıcıların kendi taraflarında alması gereken önlemleri sade ve uygulanabilir talimatlarla iletin.
Uzman bir kriz iletişim ekibiyle çalışın: Basın açıklamalarını, müşteri e-postalarını ve sosyal medya paylaşımlarını anlık tepkilere göre değil, hukuki süreçle uyumlu bir halkla ilişkiler planı içinde yürütün.
Siber Güvenlik Neden Bir Masraf Değil, Marka Yatırımıdır?
Siber güvenlik, bir masraf kalemi değil; markanın saygınlığını, finansal istikrarını ve pazardaki sürekliliğini koruyan bir yatırımdır. Dijital varlığınızı korumak, yıllar içinde inşa ettiğiniz kurumsal prestiji ve müşterilerinizin size duyduğu güveni güvence altına almak anlamına gelir.
Bir veri kaybı ya da itibar krizi yaşanmadan önce web sitenizin güvenlik altyapısını gözden geçirin: sürümler güncel mi, HTTPS doğru yapılandırılmış mı, yönetici hesaplarında iki aşamalı doğrulama var mı, yedekler geri yüklenebiliyor mu ve bir ihlal anında 72 saat içinde kimin ne yapacağı belli mi? Bu sorulardan birine “hayır” diyorsanız, işe oradan başlayın.
Sıkça Sorulan Sorular
Web sitemin güvenli olup olmadığını nasıl anlarım?
İlk kontrol noktası Google Search Console’daki Güvenlik Sorunları raporudur; Google sitenizde saldırıya uğramış içerik, zararlı yazılım veya kimlik avı tespit ederse burada gösterir. Ardından sitenin HTTPS ile açıldığını, içerik yönetim sistemi ile eklentilerin güncel olduğunu, yönetici hesaplarında iki aşamalı doğrulama bulunduğunu ve yedeklerin geri yüklenebildiğini kontrol edin. Kapsamlı bir değerlendirme için profesyonel güvenlik taraması yaptırmak en güvenilir yoldur.
SSL sertifikası web sitesini tamamen güvenli yapar mı?
Hayır. SSL/TLS sertifikası yalnızca ziyaretçi ile sunucu arasındaki veri trafiğini şifreler; sitedeki yazılım açıklarını, zayıf şifreleri veya koda gizlenmiş zararlı yazılımları engellemez. HTTPS, güvenliğin zorunlu ilk katmanıdır. Siteyi gerçekten korumak için güncel yazılım, iki aşamalı doğrulama, web uygulama güvenlik duvarı ve düzenli yedekleme gibi diğer katmanların da birlikte uygulanması gerekir.
KVKK’ya göre veri ihlali kaç saat içinde bildirilmelidir?
Kişisel Verileri Koruma Kurulu’nun 2019/10 sayılı kararına göre veri sorumlusu, ihlali öğrendiği tarihten itibaren gecikmeksizin ve en geç 72 saat içinde Kurula bildirmelidir. Haklı bir gerekçeyle bu süre aşılırsa gecikmenin nedenleri bildirimle birlikte açıklanır. İhlalden etkilenen kişilere ise, bu kişiler belirlendikten sonra makul olan en kısa süre içinde doğrudan ya da uygun bir yöntemle bilgi verilmelidir.
Veri ihlali yaşayan şirkete ne kadar ceza kesilir?
6698 sayılı Kanun’un 18. maddesine göre, 12. maddedeki veri güvenliği yükümlülüklerini yerine getirmeyenlere idari para cezası uygulanır. Tutarlar her yıl yeniden değerleme oranıyla güncellenir ve 2026 yılı için bu aralık 256.357 TL ile 17.092.242 TL arasındadır. Cezanın yanında Kurulun ihlali kamuoyuna ilan edebilmesi, şirketler için itibar açısından ayrı bir risk oluşturur.
Küçük işletmelerin web siteleri de hacklenir mi?
Evet. Saldırıların önemli bir kısmı belirli bir şirketi değil, bilinen açıkları taşıyan siteleri hedef alan otomatik taramalarla başlar; sitenin büyüklüğü bu taramalarda belirleyici değildir. Güncelleme ve izleme süreçleri zayıf olan küçük işletme siteleri, bu nedenle kolay hedef hâline gelir. Ele geçirilen küçük bir site de müşteri verilerinin sızmasına, Google uyarı etiketine ve KVKK yükümlülüklerine yol açabilir.
Hacklenen bir site Google’da ne kadar sürede eski hâline döner?
Süre, temizliğin ne kadar hızlı ve eksiksiz yapıldığına bağlıdır. Site tamamen temizlenip açık kapatıldıktan sonra Search Console’daki Güvenlik Sorunları bölümünden inceleme talep edilir. Google’a göre bu incelemelerin çoğu birkaç gün ile birkaç hafta arasında tamamlanır. Sorun kalıcı olarak giderilmeden yapılan talepler reddedilebilir ve uyarının görünür kaldığı süre uzar.
Ajans360 Web Sitesi Güvenliğinde Size Nasıl Yardımcı Olur?
Ajans360 olarak 17 yılı aşkın deneyimimiz ve Pierre Cardin, Aras Kargo, Casa Elia Datça, Dr. Quenzy gibi marka projelerinden gelen birikimimizle, güvenliği sonradan eklenen bir eklenti olarak değil, projenin ilk aşamasından itibaren planlıyoruz. Web yazılım ve kurumsal web tasarımı projelerimizde HTTPS, güncel altyapı, rol bazlı yetkilendirme, düzenli yedekleme ve kişisel verileri koruyan bir veri saklama yapısını birlikte kuruyoruz. Mevcut siteniz için önce teknik bir denetimle riskleri önceliklendiriyor, ardından hangi adımın hangi sırayla atılacağını gösteren bir yol haritası hazırlıyoruz.
Web sitenizin bugün ne kadar güvende olduğunu öğrenmek ve bir ihlal yaşanmadan açıkları kapatmak istiyorsanız, teklif formunu doldurun, ya da doğrudan +90 212 951 0374 numarasından bize ulaşın.
Kişisel Verileri Koruma Kurumu. (2019, Ocak). Kişisel veri ihlali bildirim usul ve esaslarına ilişkin Kişisel Verileri Koruma Kurulunun 24.01.2019 tarih ve 2019/10 sayılı kararına ilişkin duyuru. https://www.kvkk.gov.tr/Icerik/5362/Veri-Ihlali-Bildirimi
Merhaba, ben Sıla Bezer. Bolu Abant İzzet Baysal Üniversitesi Halkla İlişkiler ve Tanıtım bölümü mezunuyum. İletişim dünyasına olan tutkumu akademik eğitimimle pekiştirirken, bu ilgimi dijital dünyada farklı projelerle sürdürüyorum. @onlinehalkailiskiler adlı Instagram sayfamda tamamen halkla ilişkiler ve iletişim odaklı içerikler üretirken, Ajans360 bünyesinde ise dijital dünyanın farklı dinamikleri üzerine hazırladığım blog yazılarımla sizlerle buluşuyorum. Değişen medya düzeninde yeni nesil anlatıların peşinden gitmeyi ve dijital stratejiler üzerine düşünmeyi seviyorum.



 Okuma süresi 8 dk